A fabricante de carteiras de hardware cripto, Keystone, revelou uma brecha de segurança em seu site que expôs informações sensíveis de clientes a atacantes, levantando sérias preocupações sobre fraudes direcionadas e até ataques físicos.
No último sábado, a Keystone informou que detectou atividades suspeitas no início da semana e confirmou na sexta-feira, após revisar a atividade da API com a Shopify, que um terceiro não autorizado teve acesso a informações de envio de clientes. Isso incluiu nomes, detalhes de contato, endereços de entrega e outros dados de pedidos, como itens comprados.
“Bloqueamos o acesso, corrigimos a vulnerabilidade, abrimos uma investigação e estamos enviando e-mails para os clientes afetados”, afirmou a empresa.
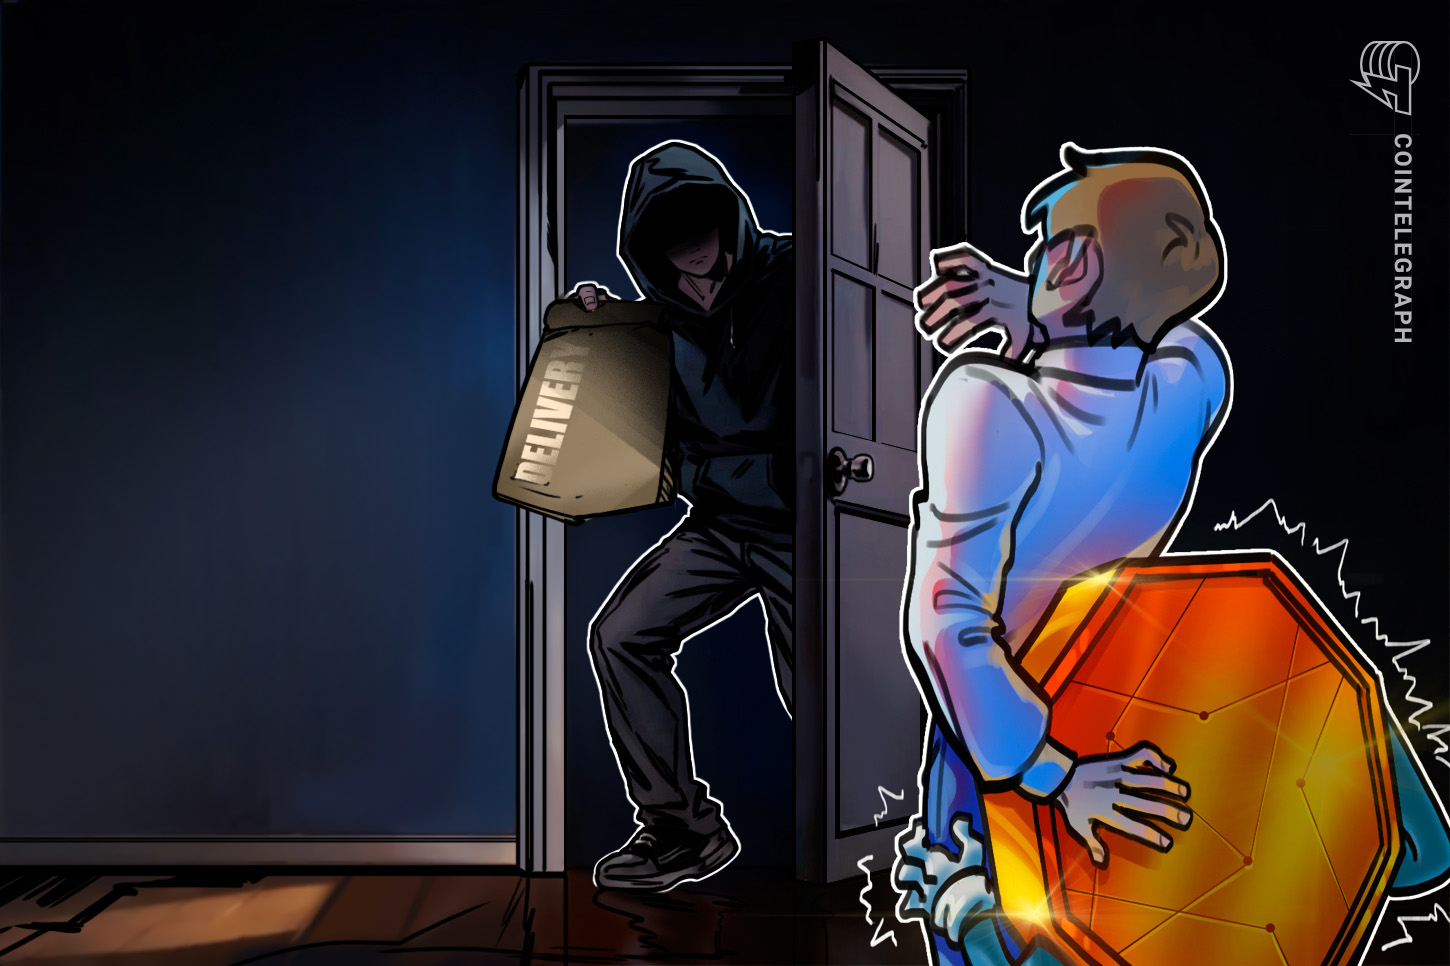
A Keystone alertou que as informações expostas poderiam ser utilizadas para ataques de phishing direcionados. No entanto, o pesquisador de segurança Taylor Monahan também levantou preocupações de que o vazamento de endereços de envio poderia expor os clientes a ataques físicos e até sequestros.
A empresa de segurança blockchain CertiK registrou 52 ataques verificados do tipo “wrench” em todo o mundo na primeira metade de 2026, um aumento de 33% em relação aos 39 registrados no mesmo período do ano passado. Esses crimes, comumente chamados de “wrench attacks”, envolvem o uso de ameaças físicas ou violência para forçar detentores de criptomoedas a entregarem seus ativos.
“Mais uma vez, pedimos desculpas a todos os afetados”, disse a Keystone. A empresa não revelou quantos clientes foram impactados.
A brecha também levantou questões sobre como a Keystone lida com informações de clientes mais antigas. Em um post de blog de 2023, a Keystone afirmou que havia reduzido seu período de retenção de dados de clientes para 180 dias após incidentes de segurança que afetaram outros fabricantes de carteiras de hardware.
No entanto, alguns clientes relataram ter recebido notificações de violação, apesar de terem adquirido seus dispositivos há mais de dois anos, levantando dúvidas sobre quais informações a Keystone reteve e se as notificações indicam que registros de pedidos mais antigos não foram excluídos conforme prometido.
Um usuário do X, conhecido como “OG DEGEN”, disse que recebeu uma ligação de um golpista que alegava ser da polícia investigando um caso de fraude. O usuário suspeitou que o chamador obteve suas informações através de um pedido na Keystone feito em 2024, com base nas informações pessoais mencionadas.
“Acho que o plano deles era me convencer de que minhas chaves privadas haviam sido expostas e, em seguida, me enviar um link de phishing para supostamente redefini-las”, escreveu ele no X.
Outro usuário do X, trintaetres, também relatou ter recebido a notificação por e-mail, apesar de ter comprado o dispositivo há mais de dois anos.
A Cointelegraph entrou em contato com a Keystone para perguntar como as informações dos clientes de compras feitas há mais de 180 dias poderiam ter sido expostas, apesar da política de retenção previamente anunciada, e quantos clientes foram afetados. A empresa não respondeu até o momento da publicação.