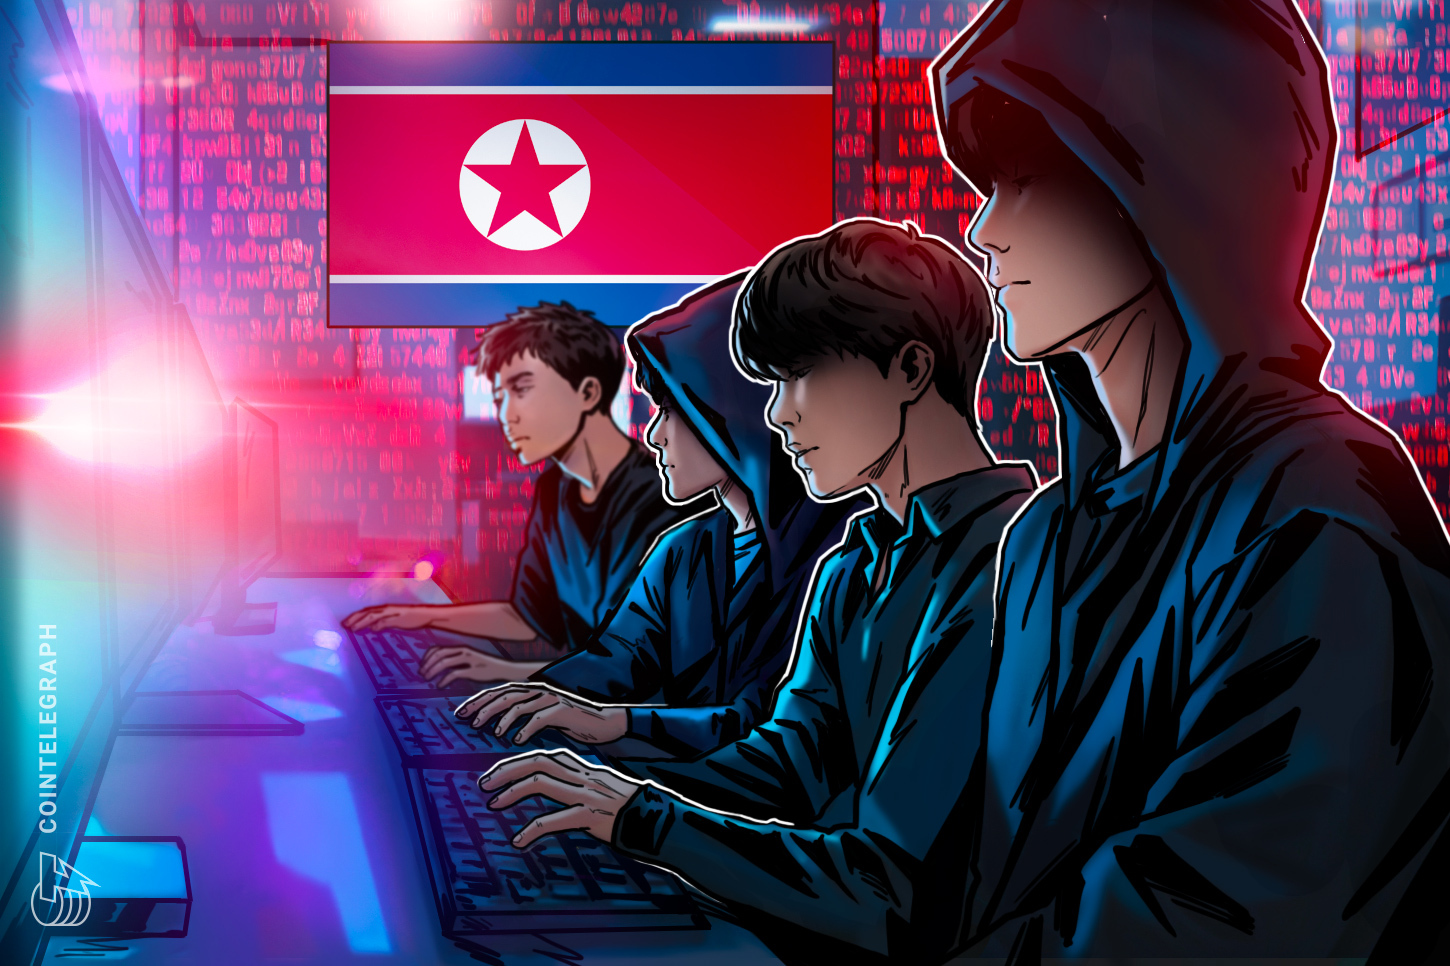
Recentemente, o grupo de cibercriminosos norte-coreano conhecido como WaterPlum, também chamado de Contagious Interview, lançou uma ofensiva impressionante, infectando mais de 30.000 dispositivos em mais de 100 países. O alvo? Desenvolvedores e profissionais de TI que buscavam oportunidades em empresas legítimas de criptomoedas, inteligência artificial e NFTs.
Esses falsos recrutadores se disfarçaram como representantes de empresas respeitáveis, atraindo vítimas através de plataformas de mídia social e sites de emprego. Durante o processo de recrutamento, os candidatos eram induzidos a baixar arquivos maliciosos disfarçados de tarefas de programação ou correções para erros de videoconferência. Uma vez que os hackers obtinham acesso remoto aos computadores das vítimas, utilizavam trojans de acesso remoto e malware para roubar dados sensíveis e criptomoedas.
O golpe resultou na extração de fundos ou credenciais de conta de mais de 7.000 carteiras de criptomoedas entre dezembro de 2025 e julho de 2026, totalizando impressionantes US$10,7 milhões. Mas o impacto vai além do roubo de criptomoedas; documentos de identidade roubados permitem que os trabalhadores de TI norte-coreanos se façam passar por suas vítimas, abrindo portas para extorsão e outros crimes.
Um caso notável envolveu um suposto trabalhador de TI norte-coreano que se candidatou a uma vaga em uma exchange de criptomoedas japonesa com um currículo falsificado. Embora tenha sido rejeitado após inconsistências durante a entrevista, isso demonstra a audácia desses hackers. Em julho, a Consensys também se viu em uma situação semelhante, contratando inadvertidamente um desenvolvedor vinculado à Coreia do Norte, mas conseguiu encerrar o acesso antes que qualquer dano fosse causado.
Essa campanha é mais um exemplo da persistente estratégia da Coreia do Norte de usar o roubo de criptomoedas para financiar suas operações, mesmo após anos de alertas e ações de combate. O FBI já atribuiu a responsabilidade pela roubo de US$1,5 bilhão da Bybit em fevereiro de 2025 à Coreia do Norte, e as autoridades dos EUA têm alertado sobre seus trabalhadores de TI infiltrados desde pelo menos 2018. Portanto, é crucial que todos nós, investidores e desenvolvedores, fiquemos atentos e façamos nossa devida diligência (DYOR) para evitar cair em armadilhas como essas.